IT 审计服务
我们的 IT 审计服务侧重于评估您的信息系统、内部控制和 IT 治理框架的有效性。我们评估您的技术环境是否支持业务连续性、数据准确性和运营效率。
我们的 IT 审计范围通常包括:
审阅 IT 治理结构和职责
评估系统访问控制和用户权限
评价 IT 系统内的职责分离
审阅系统配置和变更管理控制
评估数据完整性和系统可靠性
目标是让管理层清楚了解控制缺陷,并获得切实可行的改进建议。
技术风险评估
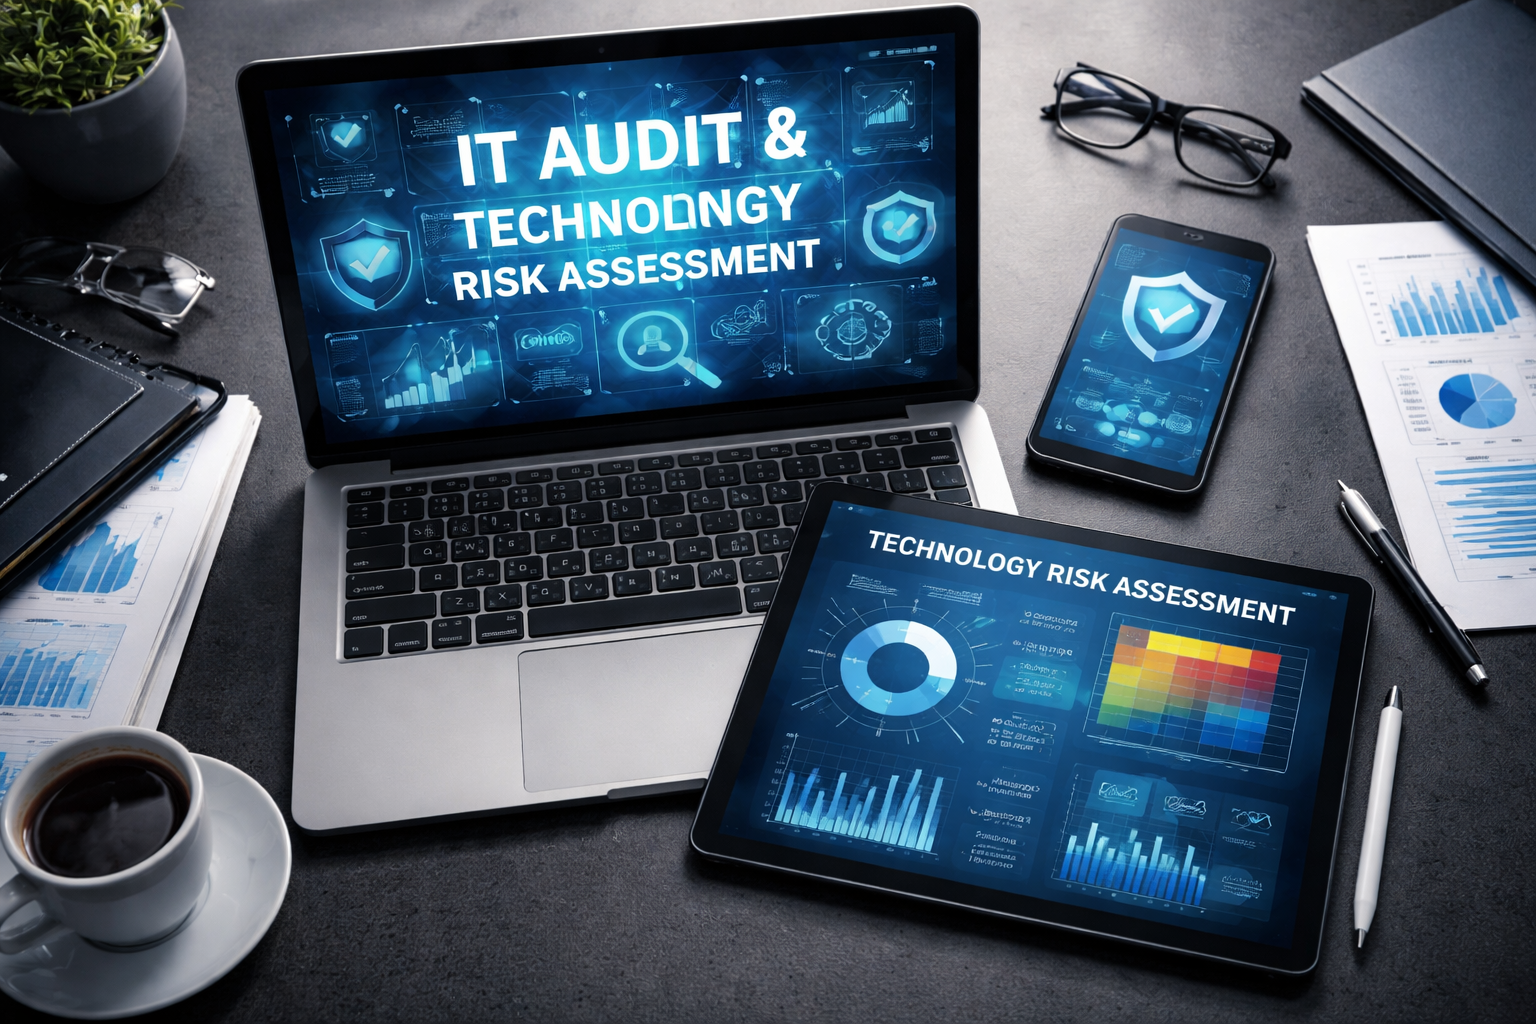
技术风险评估侧重于识别和评价因使用信息系统和数字平台而产生的风险。我们分析技术风险可能如何影响业务运营、财务流程和决策。
我们的技术风险评估涵盖:
识别 IT 及系统相关的关键风险
评价控制的设计和有效性
评估系统依赖程度和运营风险敞口
审阅文档、政策和程序
按业务影响对风险排序
这种结构化的方法使管理层能够聚焦最关键的技术风险。
常见问题
常见问题解答
以下是沙特阿拉伯客户最常向我们提出的问题。
它对照最佳实践和业务需求,评估您的 IT 基础设施、系统、数据安全做法和技术风险敞口。
IT 审计涵盖更广泛的技术风险和基础设施,而网络安全审计则专门关注安全控制和威胁敞口。
我们通常建议每年进行一次 IT 审计,或在系统或基础设施发生重大变更时进行。
我们会提供按优先级排序的行动计划来应对已识别的风险,您可以自行实施,也可以在我们的支持下实施。